Domain iso-7816.de kaufen?
Wir ziehen mit dem Projekt
iso-7816.de um.
Sind Sie am Kauf der Domain
iso-7816.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain iso-7816.de kaufen?
Wie funktioniert die sichere Übermittlung von Einmalpasswörtern zur Authentifizierung von Benutzern? Welche Methoden gibt es, um die Sicherheit von Einmalpasswörtern zu gewährleisten?
Einmalpasswörter werden in der Regel per SMS, E-Mail oder über spezielle Apps an die Benutzer gesendet. Um die Sicherheit zu gewährleisten, werden Verschlüsselungstechniken wie SSL/TLS verwendet, um die Übertragung zu schützen. Zusätzlich können auch Zeitbeschränkungen und mehrstufige Authentifizierungsmethoden eingesetzt werden. **
Wie funktioniert die Verwendung von Einmalpasswörtern zur sicheren Authentifizierung in Online-Banking und anderen sensiblen Anwendungen?
Einmalpasswörter werden in Form von SMS-Codes oder generierten Tokens an den Benutzer gesendet. Der Benutzer gibt das Einmalpasswort zusammen mit seinem regulären Passwort ein, um sich zu authentifizieren. Da das Einmalpasswort nur einmal verwendet werden kann, erhöht es die Sicherheit des Authentifizierungsprozesses. **
Ähnliche Suchbegriffe für Einmalpasswörtern
Top-Angebote
Produkte zum Begriff Einmalpasswörtern:
-
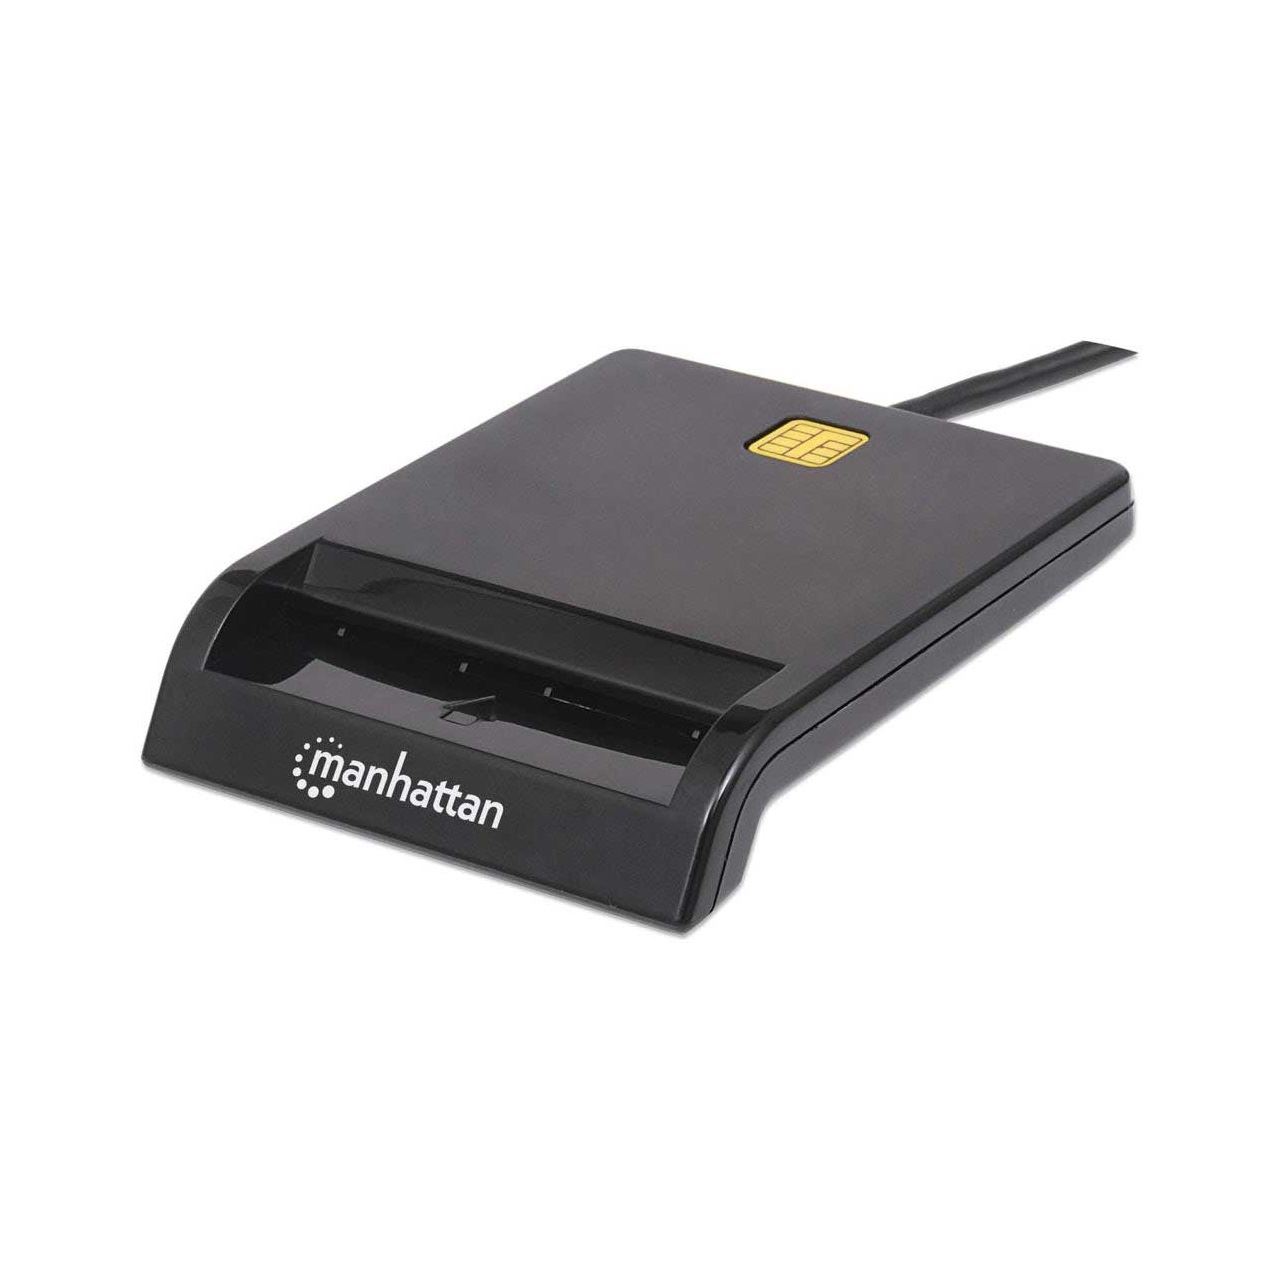
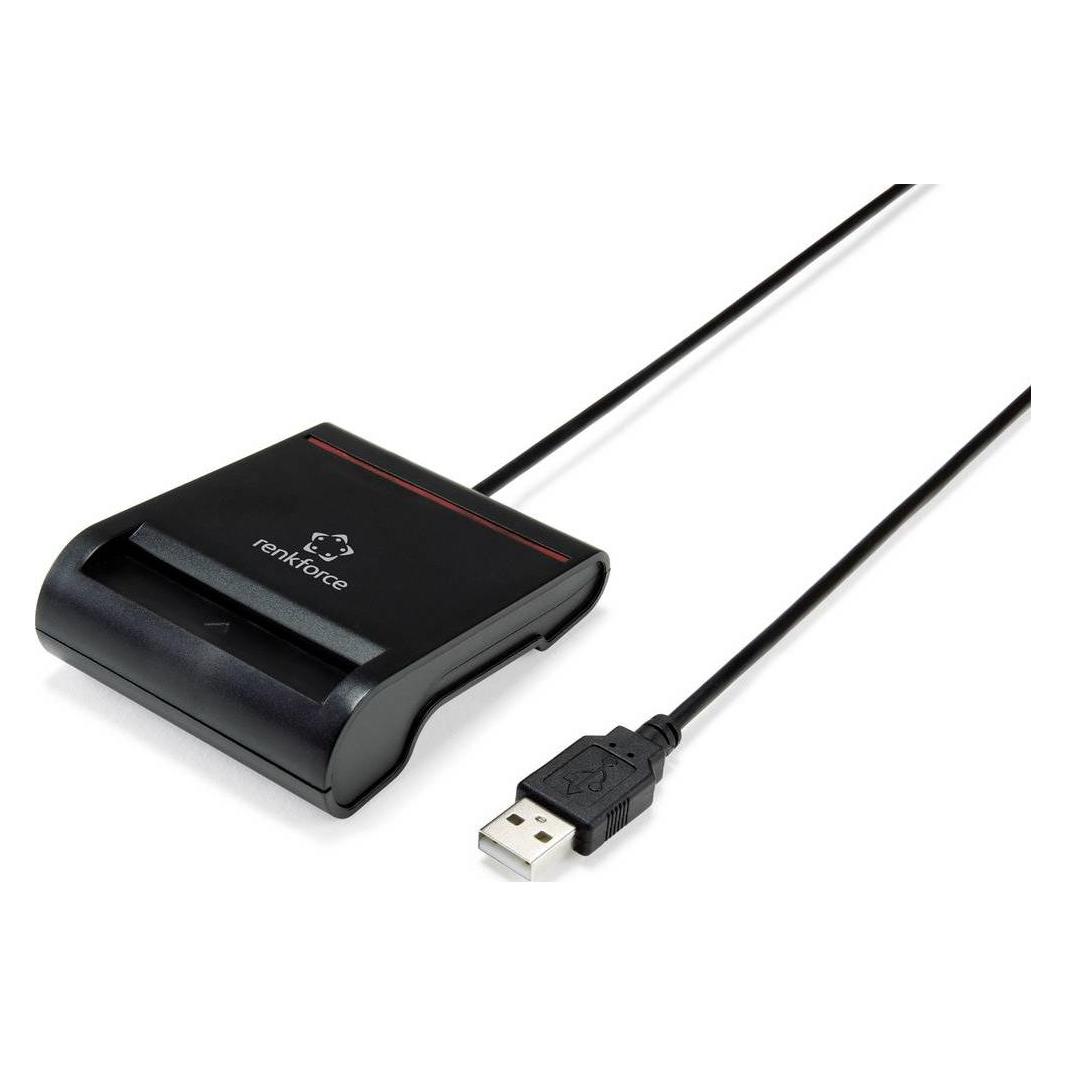
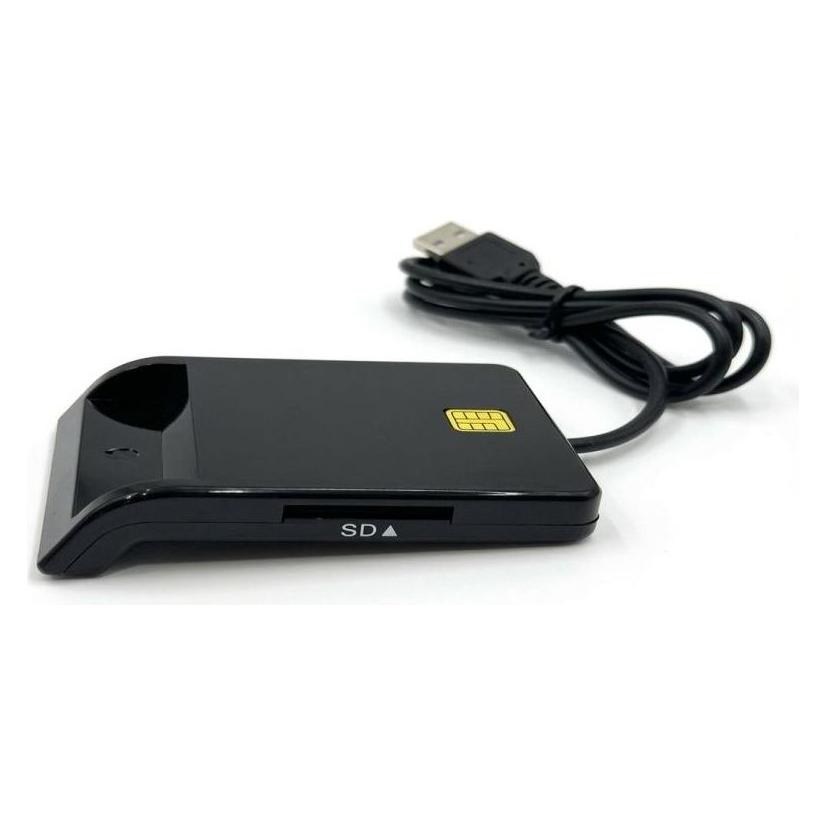
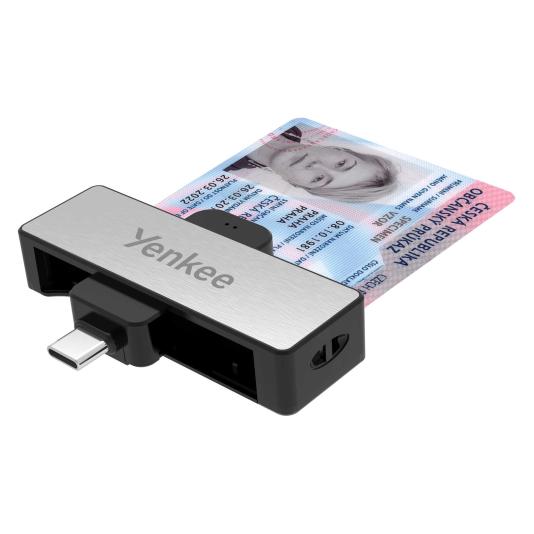
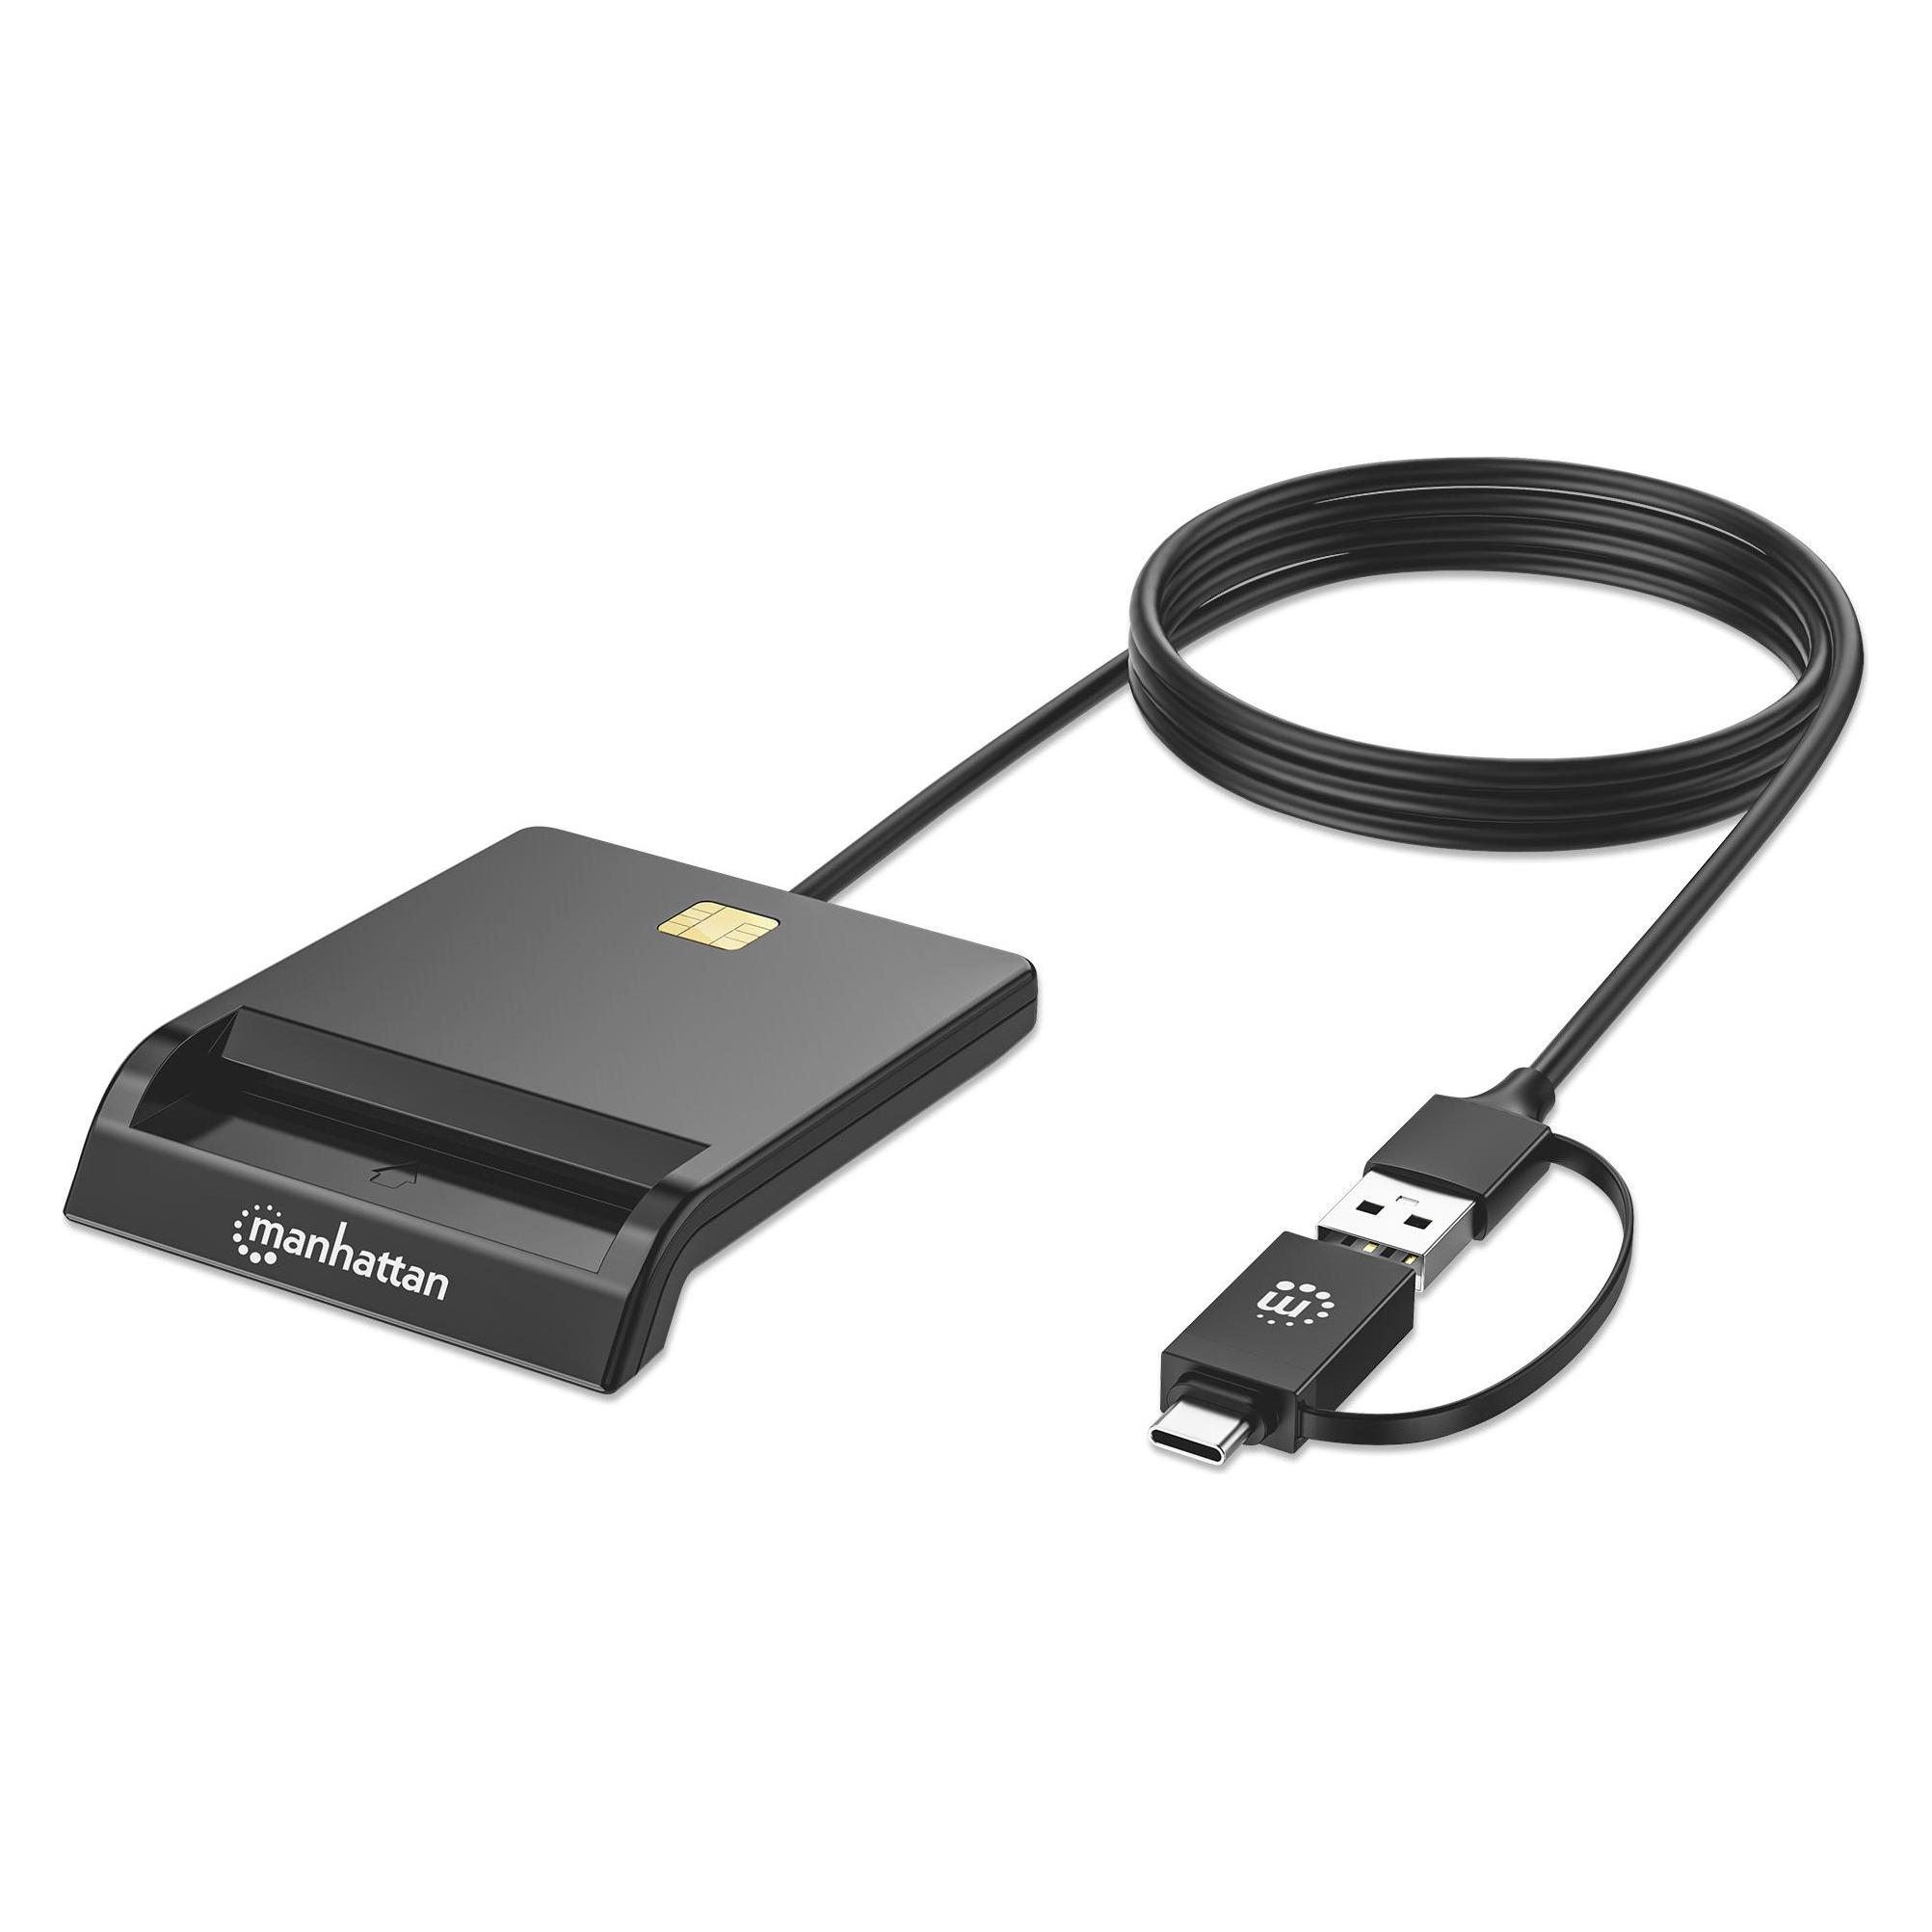
iLike 4-in-1-USB-Smartcard-Lesegerät mit Unterstützung für SIM-, SD- und Micro-SD-Karten, CAC-Lesegerät (USB 2.0) (ILIKE)iLike 4-in-1-USB-Smartcard-Lesegerät mit Unterstützung für SIM-, SD- und Micro-SD-Karten, CAC-Lesegerät (USB 2.0) (ILIKE)18,90 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert die Erzeugung und Nutzung von Einmalpasswörtern zur sicheren Authentifizierung von Benutzern?
Einmalpasswörter werden zufällig generiert und sind nur für eine begrenzte Zeit gültig. Der Benutzer erhält das Passwort per SMS, E-Mail oder über eine spezielle App. Durch die Verwendung von Einmalpasswörtern wird die Sicherheit erhöht, da sie nur einmal verwendet werden können und somit nicht gestohlen oder weitergegeben werden können. **
-
Wie funktioniert die Verwendung von Einmalpasswörtern zur erhöhten Sicherheit von Online-Konten? Warum ist die Verwendung von Einmalpasswörtern sinnvoll?
Einmalpasswörter sind zufällig generierte Codes, die nur einmal verwendet werden können und nach kurzer Zeit ablaufen. Sie werden in Kombination mit dem regulären Passwort verwendet, um die Sicherheit von Online-Konten zu erhöhen. Die Verwendung von Einmalpasswörtern erschwert es Hackern, Zugriff auf Konten zu erhalten, da die Codes nur für kurze Zeit gültig sind und nicht wiederverwendet werden können. **
-
Wie kann die Sicherheit von Einmalpasswörtern in verschiedenen Anwendungen und Systemen gewährleistet werden?
Einmalpasswörter können durch die Verwendung von sicheren Verschlüsselungsalgorithmen und -protokollen geschützt werden. Zudem ist es wichtig, dass die Einmalpasswörter nur für einen begrenzten Zeitraum gültig sind, um Missbrauch zu verhindern. Die Implementierung von Multi-Faktor-Authentifizierung kann die Sicherheit von Einmalpasswörtern weiter erhöhen. Schließlich ist es wichtig, regelmäßige Sicherheitsaudits durchzuführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie kann die Sicherheit von Einmalpasswörtern in verschiedenen Anwendungen und Systemen gewährleistet werden?
Die Sicherheit von Einmalpasswörtern kann durch die Verwendung von starken Verschlüsselungsalgorithmen und sicheren Übertragungsmkanismen gewährleistet werden. Zudem ist es wichtig, dass die Einmalpasswörter nur für einen begrenzten Zeitraum gültig sind und nach der Verwendung automatisch ungültig werden. Des Weiteren sollten die Anwendungen und Systeme regelmäßig auf Sicherheitslücken überprüft und aktualisiert werden, um potenzielle Schwachstellen zu identifizieren und zu beheben. Schließlich ist auch die Schulung der Benutzer über den sicheren Umgang mit Einmalpasswörtern und die Vermeidung von Phishing-Angriffen entscheidend für die Sicherheit. **

Wie kann die Sicherheit von Einmalpasswörtern in verschiedenen Anwendungen und Systemen gewährleistet werden?
Einmalpasswörter können durch die Verwendung von sicheren Verschlüsselungsalgorithmen und Hash-Funktionen geschützt werden, um die Integrität der Passwörter zu gewährleisten. Die Implementierung von Multi-Faktor-Authentifizierung in Verbindung mit Einmalpasswörtern kann die Sicherheit weiter erhöhen. Regelmäßige Überprüfungen und Aktualisierungen der Sicherheitsprotokolle sind entscheidend, um potenzielle Schwachstellen zu identifizieren und zu beheben. Die Schulung der Benutzer in Bezug auf bewusstes und sicheres Verhalten im Umgang mit Einmalpasswörtern ist ebenfalls wichtig, um die Sicherheit zu gewährleisten. **
Wie kann die Sicherheit von Einmalpasswörtern in verschiedenen Anwendungen und Systemen gewährleistet werden?
Einmalpasswörter können durch die Verwendung von sicheren Verschlüsselungsalgorithmen und Hash-Funktionen geschützt werden. Zudem ist es wichtig, dass die Einmalpasswörter nur für eine begrenzte Zeit gültig sind und nach der Verwendung automatisch ungültig werden. Die Implementierung von Multi-Faktor-Authentifizierung kann die Sicherheit von Einmalpasswörtern weiter erhöhen. Regelmäßige Überprüfungen und Aktualisierungen der Sicherheitsmaßnahmen sind ebenfalls entscheidend, um die Sicherheit von Einmalpasswörtern in verschiedenen Anwendungen und Systemen zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Einmalpasswörtern:
-
iLike 4-in-1-USB-Smartcard-Lesegerät mit Unterstützung für SIM-, SD- und Micro-SD-Karten, CAC-Lesegerät (USB 2.0) (ILIKE)iLike 4-in-1-USB-Smartcard-Lesegerät mit Unterstützung für SIM-, SD- und Micro-SD-Karten, CAC-Lesegerät (USB 2.0) (ILIKE)18,90 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert die sichere Übermittlung von Einmalpasswörtern zur Authentifizierung von Benutzern? Welche Methoden gibt es, um die Sicherheit von Einmalpasswörtern zu gewährleisten?
Einmalpasswörter werden in der Regel per SMS, E-Mail oder über spezielle Apps an die Benutzer gesendet. Um die Sicherheit zu gewährleisten, werden Verschlüsselungstechniken wie SSL/TLS verwendet, um die Übertragung zu schützen. Zusätzlich können auch Zeitbeschränkungen und mehrstufige Authentifizierungsmethoden eingesetzt werden. **
-
Wie funktioniert die Verwendung von Einmalpasswörtern zur sicheren Authentifizierung in Online-Banking und anderen sensiblen Anwendungen?
Einmalpasswörter werden in Form von SMS-Codes oder generierten Tokens an den Benutzer gesendet. Der Benutzer gibt das Einmalpasswort zusammen mit seinem regulären Passwort ein, um sich zu authentifizieren. Da das Einmalpasswort nur einmal verwendet werden kann, erhöht es die Sicherheit des Authentifizierungsprozesses. **
-
Wie funktioniert die Erzeugung und Nutzung von Einmalpasswörtern zur sicheren Authentifizierung von Benutzern?
Einmalpasswörter werden zufällig generiert und sind nur für eine begrenzte Zeit gültig. Der Benutzer erhält das Passwort per SMS, E-Mail oder über eine spezielle App. Durch die Verwendung von Einmalpasswörtern wird die Sicherheit erhöht, da sie nur einmal verwendet werden können und somit nicht gestohlen oder weitergegeben werden können. **
-
Wie funktioniert die Verwendung von Einmalpasswörtern zur erhöhten Sicherheit von Online-Konten? Warum ist die Verwendung von Einmalpasswörtern sinnvoll?
Einmalpasswörter sind zufällig generierte Codes, die nur einmal verwendet werden können und nach kurzer Zeit ablaufen. Sie werden in Kombination mit dem regulären Passwort verwendet, um die Sicherheit von Online-Konten zu erhöhen. Die Verwendung von Einmalpasswörtern erschwert es Hackern, Zugriff auf Konten zu erhalten, da die Codes nur für kurze Zeit gültig sind und nicht wiederverwendet werden können. **
Ähnliche Suchbegriffe für Einmalpasswörtern
-
Wie kann die Sicherheit von Einmalpasswörtern in verschiedenen Anwendungen und Systemen gewährleistet werden?
Einmalpasswörter können durch die Verwendung von sicheren Verschlüsselungsalgorithmen und -protokollen geschützt werden. Zudem ist es wichtig, dass die Einmalpasswörter nur für einen begrenzten Zeitraum gültig sind, um Missbrauch zu verhindern. Die Implementierung von Multi-Faktor-Authentifizierung kann die Sicherheit von Einmalpasswörtern weiter erhöhen. Schließlich ist es wichtig, regelmäßige Sicherheitsaudits durchzuführen, um potenzielle Schwachstellen zu identifizieren und zu beheben. **
-
Wie kann die Sicherheit von Einmalpasswörtern in verschiedenen Anwendungen und Systemen gewährleistet werden?
Die Sicherheit von Einmalpasswörtern kann durch die Verwendung von starken Verschlüsselungsalgorithmen und sicheren Übertragungsmkanismen gewährleistet werden. Zudem ist es wichtig, dass die Einmalpasswörter nur für einen begrenzten Zeitraum gültig sind und nach der Verwendung automatisch ungültig werden. Des Weiteren sollten die Anwendungen und Systeme regelmäßig auf Sicherheitslücken überprüft und aktualisiert werden, um potenzielle Schwachstellen zu identifizieren und zu beheben. Schließlich ist auch die Schulung der Benutzer über den sicheren Umgang mit Einmalpasswörtern und die Vermeidung von Phishing-Angriffen entscheidend für die Sicherheit. **
-
Wie kann die Sicherheit von Einmalpasswörtern in verschiedenen Anwendungen und Systemen gewährleistet werden?
Einmalpasswörter können durch die Verwendung von sicheren Verschlüsselungsalgorithmen und Hash-Funktionen geschützt werden, um die Integrität der Passwörter zu gewährleisten. Die Implementierung von Multi-Faktor-Authentifizierung in Verbindung mit Einmalpasswörtern kann die Sicherheit weiter erhöhen. Regelmäßige Überprüfungen und Aktualisierungen der Sicherheitsprotokolle sind entscheidend, um potenzielle Schwachstellen zu identifizieren und zu beheben. Die Schulung der Benutzer in Bezug auf bewusstes und sicheres Verhalten im Umgang mit Einmalpasswörtern ist ebenfalls wichtig, um die Sicherheit zu gewährleisten. **
-
Wie kann die Sicherheit von Einmalpasswörtern in verschiedenen Anwendungen und Systemen gewährleistet werden?
Einmalpasswörter können durch die Verwendung von sicheren Verschlüsselungsalgorithmen und Hash-Funktionen geschützt werden. Zudem ist es wichtig, dass die Einmalpasswörter nur für eine begrenzte Zeit gültig sind und nach der Verwendung automatisch ungültig werden. Die Implementierung von Multi-Faktor-Authentifizierung kann die Sicherheit von Einmalpasswörtern weiter erhöhen. Regelmäßige Überprüfungen und Aktualisierungen der Sicherheitsmaßnahmen sind ebenfalls entscheidend, um die Sicherheit von Einmalpasswörtern in verschiedenen Anwendungen und Systemen zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.